课程背景
数字化转型推动企业信息化环境快速演进,云平台、大数据、物联网、移动办公、远程接入、工业互联网、第三方协同等场景不断增多,传统以设备堆叠和单点防护为主的安全建设方式,已经难以支撑企业级网络安全体系的长期建设。安全工作需要从“买产品、补短板”转向“看全局、建架构、做运营”,通过统一的安全技术架构,将业务、数据、应用、网络、终端、云、身份、态势感知和安全运营能力串联起来。
从架构视角看,企业安全建设不仅要知道有哪些安全技术,还要理解这些技术为什么部署、部署在哪里、保护什么对象、支撑什么场景、如何与现有系统集成、如何随着业务演进持续迭代。安全架构设计需要同时回应合规管控、威胁抵御、业务发展保障和运营落地四类需求,既要能讲清楚顶层框架,也要能画清楚现状视图、目标视图、部署视图、隔离视图、访问场景视图和系统集成视图。
本课程普及企业架构、安全架构和 EA 的基础认知,再讲解当前较热门的安全技术架构设计方法,重点介绍《十大战略、五大能力》的建设经验,最后通过“手把手设计架构”的方式,帮助学员掌握从调研、建模、目标设计到实施路线输出的完整方法。
课程收益
● 建立架构思维框架,理解架构、框架、模型、方法、技术的层级关系,掌握企业架构EA与安全架构的衔接逻辑,摆脱“买产品、补短板”的碎片化建设方式
● 熟悉现状调研流程与标准化工具使用,完成信息化环境摸底与安全现状梳理,输出现状架构视图与目录,为后续架构设计奠定数据基础
● 掌握安全技术总体目标架构设计方法,借助参考目录完成安全技术模块选型与部署规划,输出目标架构视图,指导后续采购与建设方向
● 理解详细目标架构设计的关键环节,包括安全域划分、纵深防御场景设计及系统集成关系设计,输出安全域目录与集成视图等交付物
● 了解十大战略与五大能力的建设逻辑与落地经验,通过课堂实操完成本单位现状部署视图绘制,形成可复用的设计流程与模板
课程特色
框架先行:先建立架构思维,再进入技术和工程设计,避免只讲技术产品
方法具体:以现状调研、目标架构、详细设计、表单目录和架构视图为主线展开
经验沉淀:结合十大战略、五大能力战略纲领,提炼身份安全、纵深防御、云安全、数据安全、态势感知和实战化运行经验。
实战输出:通过课堂工作坊,让学员形成一套可复用的安全架构设计步骤和输出模板
课程时间:2天,6小时/天
课程对象:网络安全管理人员、安全架构师、安全规划咨询人员、信息科技管理人员、系统架构师、云平台建设人员、数据安全管理人员、安全运营人员、等保与合规负责人,以及需要参与企业级安全规划和安全技术架构设计的项目负责人。
课程方式:架构知识讲解(25%)+方法流程拆解(30%)+工程经验复盘(25%)+架构设计实操(20%)
课程工具:《信息化概况调研参考提纲》《信息化及安全现状详细调研参考提纲》《信息化对象分类参考目录》《安全技术模块参考目录》《安全域划分目录模板》《访问场景目标目录模板》《安全技术架构视图模板》
第一讲:架构之路——网络空间框架下的安全架构再思考
一、用框架视角理解安全
导入:物理世界与数字世界的转换与联系,其根本是信息之间的处理与控制,信息与数据需要特定的框架完成数字化转型
1. CIA三原则
原则1:Confidenciality 隐私性
原则2:Integrity 完整性
原则3:Availability 可用性
2. 安全驱动力框架
——威胁事件-技术升级-政策合规-IT变革
3. 合规框架的技术演进路径
等保2.0→关键基础设施条例→网络安全产品漏洞管理规定→密码法-数据安全法
4. 企业的内生安全框架
1)企业级安全架构
2)新一代网络安全防护体系
3)零信任安全体系
4)安全运营体系
二、企业架构 EA 与安全架构
1. EA方法论
1)3种架构:Zachman架构、TOGAF架构、TOGAF架构
2)2个方法论结合:威胁方法论、安全方法论
2. 安全与建模分析
——基于6大保护对象,构建13种安全能力、建设11个安全中枢
三、谈框架必须先谈业务
——安全建设五大原则:
原则1:分层建设
原则2:分场景建设
原则3:分阶段建设
原则4:从特征驱动技术到数据驱动技术
原则5:从威胁对象模式到架构设计模式
总结:平战结合、持续演进,重运营、轻研判:
四、行业间的框架差别巨大(案例分析)
案例分析1:某国有银行企业级安全架构:围绕保障客户信息,支撑业务运营
案例分析2:某国有银行新一代网络安全防护体系:以能力为导向的深层防御体系
案例分析3:某国有银行零信任安全体系:落实到终端和个人身份的业务访问控制体系
案例分析4:某国有银行安全运营体系:“五横一纵”的网络防御体系
第二讲:企业级安全建设经验
前提:网络安全全景图
全景图:网络安全防护全景图、网络安全运行全景图
——安全能力与企业信息化环境映射
1. 十大战略
1)身份安全
2)网络纵深防御
3)终端及接入环境安全
4)云安全
5)数据安全
6)威胁感知体系
7)资产攻击面管理
8)工业生产安全
9)内网风险管控
10)密码安全
2. 五大能力
1)安全实战化
2)应用安全
3)安全人员技术
4)物联网安全
5)业务安全
一、身份安全
1. 身份管理与访问控制
2. PKI/CA系统和多因素身份认证(MFA)
3. 零信任业务访问控制
4. 特权管理
二、网络纵深防御
模式:集约化模式
1. 通过NFV、SDN等技术实现安全能力服务化
2. 建设互联网安全接入区,保障互联网服务访问安全
3. 建设跨网安全访问区实现数据隔离
4. 通过SD-WAN技术,实现网络访问控制
5. 基于零信任架构和ABAC模型实现访问控制
三、终端接入环境
1. 终端检测与响应(EDR)
2. 终端数据安全DLP
3. 配置、漏洞、补丁的发现、分析与修复措施
4. 终端SDP
四、云安全
1. 云基础设施安全能力
1)建设云安全管理中心,提供统一的控制平面
2)建设云安全资源池
——实现:面向各应用系统区内部网络、容器网络的网络访问控制、应用安全代理、API安全代理、零信任访问控制等安全服务
2. 云租户安全能力
1)网络纵深防御
2)系统安全支撑
3)云特权访问控制
4)流量分层隔离
5)云资源隔离与安全服务串接
6)安全态势感知
五、数据安全
——构建面向大数据应用的数据安全防护体系:
1. 开展数据安全治理,建设数据安全治理系统
2. 终端数据安全防护,加强终端数据安全管控
3. 建设特权操作管理系统,防止运维人员违规、越权、恶意操作
4. 建设API安全代理、数据访问控制系统,加强API接口、数据的访问控制
第三讲:安全技术架构设计方法
一、安全技术架构概述
1. 安全技术架构定义
2. 安全架构建模语言—ArchiMate
3. 安全架构建模工具-drawio
4. 安全技术架构元素
5. 总体设计原则
1)最小攻击面的设计
2)全面覆盖的设计
3)纵深防御的设计
二、现状技术架构调研
1. 步骤
第一步:开展信息化概况摸底
第二步:开展信息化及安全现状详细调研
第三步:信息化及安全现状调研结果梳理
2. 工具
1)《信息化概况调研提纲》
2)《信息化及安全现状详细调研提纲》
3)《信息化对象分类参考目录》
4)《安全技术模块参考目录》
3. 输入
1)《网络拓扑现状图》
2)《信息系统清单》
3)《安全设备清单》
4. 输出
1)《信息化环境对象现状安全技术架构目录》
2)《访问场景目标目录》
3)《信息化环境对象现状架构视图》
4)《信息化环境对象目标架构视图》
5)《安全技术模块现状部署视图》
二、安全技术总体目标架构设计
1. 步骤
——针对目标态信息化环境对象,设计应部署的安全技术模块
2. 工具:《信息化对象安全技术架构参考目录》
3. 输入
1)《信息化环境对象现状安全技术架构目录》
2)《信息化环境对象目标架构视图》
3)《安全技术模块现状部署视图》
4. 输出
1)《信息化环境对象目标安全技术架构目录》
2)《安全技术模块目标部署视图》
四、安全技术详细目标架构设计
1. 步骤
1)安全域划分与隔离设计
2)纵深防御场景设计
3)安全系统集成关系设计
2. 工具《安全域颗粒度设计矩阵》
3. 输入
1)《信息化环境对象安全技术服务目标目录》
2)《信息化环境对象安全技术服务目标视图》
4. 输出
1)《安全域划分目录》
2)《安全域划分与隔离视图》
3)《访问场景目录》
4)《纵深防御场景视图》
5)《安全系统集成视图》
总结:
1)流程:三阶段、七步骤
2)输出:四张表、七张图
课程回顾与总结:
课堂作业:以本单位为案例,按照技术架构设计的要求,完成《安全技术模块现状部署视图》的绘制
授课老师
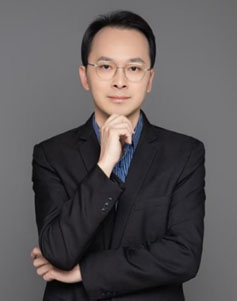
张振中 18年信息安全行业从业经验
常驻地:北京
邀请老师授课:13439064501 陈助理